Deze uitleg volgt Microsoft Learn en Agent Framework-documentatie. Ik heb geen Microsoft 365-tenant, Foundry-resource, firewall of telemetrie-uitvoer getest. De matrix hieronder is daarom een preflight voor je eigen platformteam, geen bewijs dat een specifieke omgeving al data verstuurt.
Eerst: drie verschillende Agent 365-capabilities
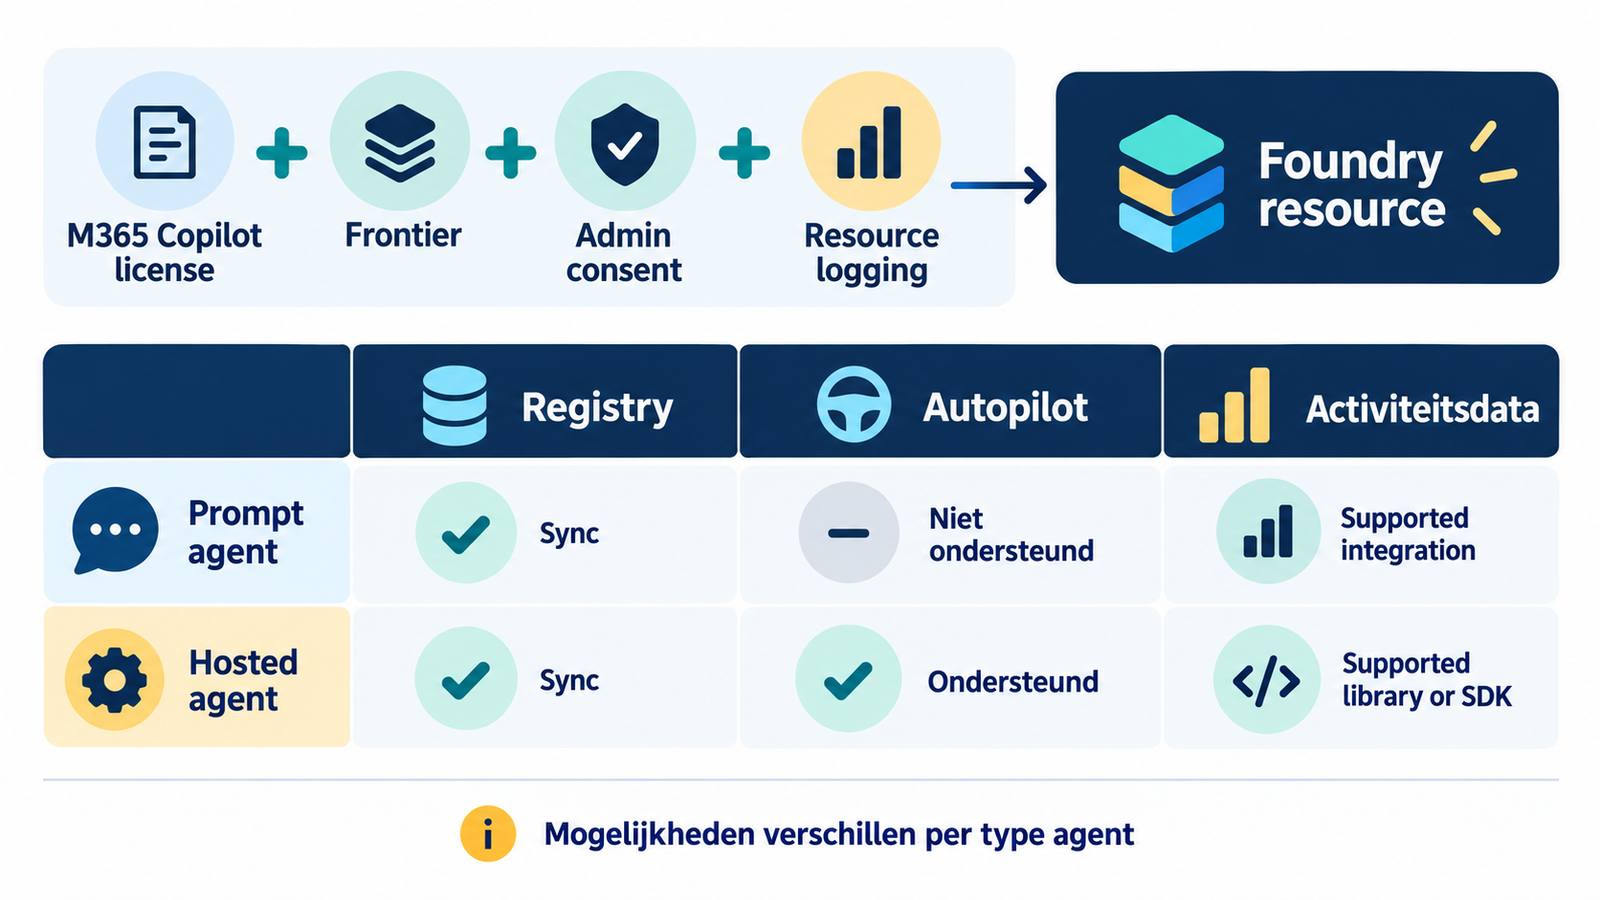
De term “Agent 365-integratie” kan drie dingen betekenen: een agent in de registry tonen, de agent beschikbaar maken via Autopilot, of activiteit naar de observabilityfunctie sturen. Behandel die als aparte capabilities. Dat voorkomt dat aanwezigheid in de registry wordt gelezen als bewijs dat telemetry werkt.
| Foundry-agenttype | Registry na publicatie | Autopilot | Activiteitsdata |
|---|---|---|---|
| Prompt agent | Synchroniseert naar Agent 365 | Niet ondersteund in de beschreven integratie | Ondersteund, onder de tenant- en resourcevoorwaarden |
| Hosted agent | Synchroniseert naar Agent 365 | Ondersteund | Via Agent 365 SDK of ondersteunde hostingbibliotheken/configuratie |
De Microsoft-documentatie beschrijft deze supportmatrix voor gepubliceerde agents. Controleer de actuele agenttype- en featurematrix voordat je een ontwerp vastlegt: ondersteuning kan veranderen en een niet-gepubliceerde agent is geen bewijs van een werkende productie-integratie.
Controleer de tenantvoorwaarden vóór configuratie
Een resource-instelling alleen is onvoldoende om gegevens te laten stromen. De beschreven integratie vereist een Microsoft 365 Copilot-licentie, Frontier-enrollment en activatie door een globale beheerder, inclusief acceptatie van de voorwaarden. Microsoft vermeldt dat die administratieve toestemming nodig is voordat data begint te stromen.
Leg vóór inschakeling vast:
- Welke tenant en Foundry-resource de agent beheren.
- Welke licentie en Frontier-status voor die tenant gelden.
- Wie als globale beheerder de integratie heeft geactiveerd en de voorwaarden heeft geaccepteerd.
- Welke agenttypen en projecten onder de gekozen resource vallen.
- Welke eigenaar de datastroom, retentie en incidentrespons goedkeurt.
Controleer tenantstatus via de actuele beheerinterface en documenteer de uitkomst. Deze tutorial bevat geen tenantcommando's die een wijziging uitvoeren.
Begrijp de resource-instelling en haar scope
Foundry documenteert a365LoggingEnabled als booleaanse resource-eigenschap en a365Status als read-only status. Mogelijke statuswaarden zijn onder meer Enabled, Disabled en NotLicensed. Wanneer Agent 365 in de tenant is ingeschakeld, kunnen Foundry-resources standaard a365LoggingEnabled=true krijgen. De status en effectieve resource-instelling moeten dus allebei worden gecontroleerd.
De resource-instelling geldt voor alle projecten en prompt agents binnen die Foundry-resource; er is geen aparte per-project- of per-prompt-agent-schakelaar. Dat maakt resource-eigenaarschap belangrijk: wijziging kan meer dan één team of agent raken. Leg de scope vast voordat je de instelling aanpast.
Voor hosted agents bepaalt ook de hostingintegratie hoe traces worden uitgevoerd. Microsoft noemt azure-ai-agentserver-core en agent-framework-foundry-hosting als ondersteunde paden die traces automatisch kunnen exporteren wanneer logging aanstaat. Andere hosting- of instrumentatiepaden kunnen expliciete SDK-configuratie vereisen.
Let op bij opt-out: expliciete configuratie van de Agent 365 SDK kan de resource-instelling omzeilen. Een resource met logging uit is dus geen voldoende controle wanneer code zelf een SDK-exportpad activeert. Controleer zowel Azure-configuratie als de code en deploymentinstellingen.
Beoordeel de datastroom en netwerkgrens
De Foundry-resource en de Microsoft Entra-tenant volgen verschillende residency-modellen. Foundry-data en logs volgen de Azure-regio van de resource; Agent 365-inventaris-, analytics- en governancegegevens volgen de opslaglocatie van de Entra-tenant. Activiteitsdata kan dus van de Azure-regio naar de tenantgeografie stromen. Bepaal beide locaties en toets de datastroom aan beleid, contract en retentievereisten.
Een hosted agent achter een firewall moet de Agent 365-service kunnen bereiken op agent365.svc.cloud.microsoft via TCP 443 wanneer telemetrie wordt gebruikt. Als die route niet is toegestaan, beschrijft Microsoft uitschakelen van logging als optie. Een netwerkregel openzetten is een wijziging met een eigen review; verifieer bestemming, eigenaar en firewalllog voordat je dit in een omgeving toepast.
Wanneer is een Entra-permissie nodig?
De handleiding voor Agent365.Observability.OtelWrite beschrijft een specifieke configuratie: een hosted agent die voor telemetrie is ingesteld en waarvoor die Entra-toestemming nodig is. Ken de app-rol dan toe aan de Entra Agent Identity van die hosted agent en controleer de toewijzing.
Behandel deze stap niet als een universele eis voor elke Foundry-agent of ieder ondersteund SDK-pad. Begin bij het gekozen hostingpad en volg de actuele Microsoft-configuratie voor dat pad. Een roltoewijzing zonder reden vergroot rechten; ontbrekende rechten in een pad dat ze vereist, verhinderen juist de export.
Een veilige preflight en verificatie
Gebruik voor elke agent een korte reviewregel:
| Controle | Vraag vóór inschakeling | Bewijs na configuratie |
|---|---|---|
| Type en status | Is de agent gepubliceerd en prompt of hosted? | Agent staat in de verwachte registry-weergave. |
| Doel | Is registry, Autopilot, activiteit of een combinatie nodig? | Alleen de bedoelde capability is actief. |
| Tenant | Zijn licentie, Frontier en adminconsent geregeld? | Beheerstatus en eigenaar zijn gedocumenteerd. |
| Resource | Wat is de waarde van a365LoggingEnabled en a365Status? |
Effectieve status komt overeen met goedgekeurd beleid. |
| SDK | Welke library of expliciete configuratie exporteert? | Codepad en runtime-instelling zijn gecontroleerd. |
| Data en netwerk | Welke regio's en firewallroute zijn betrokken? | Residencyreview en TCP 443-connectiviteit zijn bevestigd. |
| Rechten | Vereist dit hosted-agentpad OtelWrite? |
Alleen de benodigde Agent Identity heeft de rol. |
Verifieer met een goedgekeurde testagent en synthetische activiteit. Controleer aan de ontvangende kant of het verwachte event verschijnt, en controleer bij een opt-out dat er geen SDK-pad actief blijft. Dit zijn aanbevolen controles; ik heb ze niet uitgevoerd. Gebruik geen productieprompts of persoonsgegevens als testpayload.
Veelvoorkomende foutmodi
- Registry werkt, telemetrie niet: registry-sync en event-export zijn aparte capabilities.
- Resource staat op true maar er zijn geen events: tenantlicentie, Frontier of adminconsent ontbreekt, of de hostinglibrary exporteert niet.
- Opt-out lijkt niet te werken: expliciete SDK-configuratie kan alsnog data sturen.
- Hosted agent achter firewall: de service is niet toegestaan op TCP 443.
- Unexpected scope: een resourcewijziging raakt meerdere projecten en prompt agents.
- Onverwachte locatie: de Foundry-regio en tenantgeografie hebben een andere residencygrens dan verwacht.
- Onjuiste roltoewijzing: een specifieke hosted-agentpermissie wordt ten onrechte als universele eis behandeld.
De configuratiehandleiding toont momenteel een preview ARM API-versie voor het wijzigen van resourceproperties. Pin die versie niet blind in productieautomatisering: controleer op de implementatiedag de actuele stabiele API, toegangsvoorwaarden en eventuele migratiestappen.
Wanneer schakel je de integratie in?
Schakel een capability alleen in wanneer de eigenaar het doel, de scope, de tenantvoorwaarden, de dataregio en de verificatie heeft goedgekeurd. Gebruik registry-sync wanneer inventarisatie het doel is; voeg Autopilot alleen toe voor ondersteunde hosted agents; activeer telemetrie alleen wanneer de ontvanger, retentie en SDK-route zijn beoordeeld. Als residency, licentie of scope nog onduidelijk is, houd logging uit en gebruik een reeds goedgekeurde observabilityroute.
Lees ook hoe Microsoft Foundry-agentobservability werkt en hoe je langlopende Foundry-agents beheert. Voor architectuur en implementatie staat de route op Azure AI engineering. Bespreek een Foundry-datastroom als je tenant- en resourcegrenzen wilt laten beoordelen.
Bronnen en beperkingen
- Microsoft Learn, Microsoft Agent 365 integration with Foundry, geraadpleegd 21 oktober 2026. Ondersteunt de agenttypesupport, registry/Autopilot/activiteit, tenantvoorwaarden en residencygrens. Het is productdocumentatie, geen test van jouw tenant.
- Microsoft Learn, Configure Agent 365 data collection, geraadpleegd 21 oktober 2026. Ondersteunt resourceproperties, status, scope, de standaardwaarde
truena tenantactivatie, library-/SDK-export, SDK-override, sessiegedrag na een wijziging en netwerkroute. De beschreven ARM API is preview (2026-03-15-preview) en kan wijzigen. - Microsoft Learn, Grant Agent 365 permissions, geraadpleegd 21 oktober 2026. Beschrijft de conditionele
Agent365.Observability.OtelWrite-toewijzing voor een geconfigureerde hosted agent. Dit maakt de rol niet universeel verplicht. - Microsoft Agent Framework, Foundry hosted agent, geraadpleegd 21 oktober 2026. De beheerde hostingservice is GA; de Python Foundry-hostingintegration is prerelease. Controleer de pakketstatus opnieuw vóór gebruik.
Samenvatting
Foundry-integratie met Agent 365 omvat verschillende paden voor registry, Autopilot en activiteit. Controleer agenttype, licentie, Frontier, adminconsent, resource-scope, hostinglibrary, SDK-configuratie en residency afzonderlijk. Een true-resourceflag bewijst niet dat events mogen of kunnen stromen; een resource-opt-out garandeert evenmin dat expliciete SDK-code niets exporteert. Verifieer de goedgekeurde datastroom met synthetische activiteit.